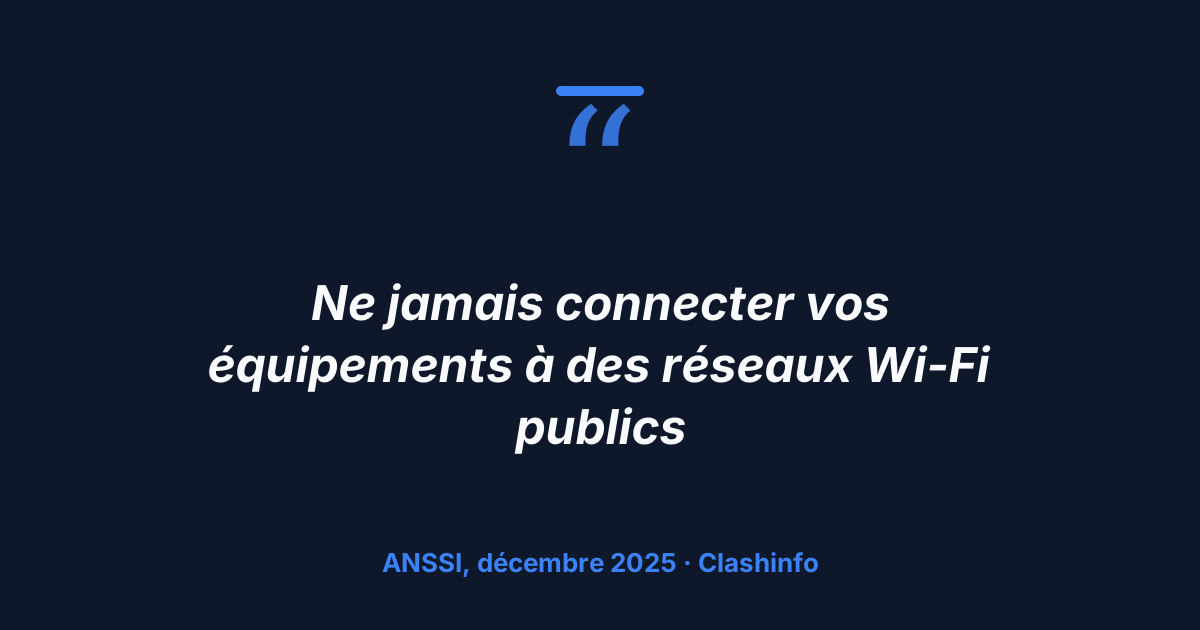
« Ne jamais connecter vos équipements à un appareil inconnu (chargeur, support de stockage, ordinateur, etc.) ou à des réseaux Wi-Fi publics. »
ANSSI, Les essentiels : hygiène numérique des téléphones mobiles, version 1.1, décembre 2025
Jamais. Avant même de parler de vpn wifi public, l'Agence nationale de la sécurité des systèmes d'information (ANSSI), le gendarme français de la cybersécurité, tranche par ce mot dans une fiche publiée en décembre 2025. Or Google a programmé pour octobre 2026, avec Chrome 154, l'activation par défaut d'un réglage qui impose les connexions chiffrées aux sites publics. D'un côté, l'État qui dit de fuir le Wi-Fi de la gare. De l'autre, un Web désormais chiffré presque partout. Entre les deux, une question que se posent des milliers de voyageurs : le VPN sur un réseau public est-il encore une protection utile, ou un abonnement vendu sur la peur ?
Ce que redoutent les autorités sur un Wi-Fi public
La position de l'ANSSI ne date pas d'hier. Son guide sur le nomadisme numérique, mis à jour en novembre 2023, conseille déjà de passer par un VPN, c'est-à-dire un tunnel chiffré entre l'appareil et un serveur de confiance, plutôt que de surfer à découvert sur un réseau partagé. Fin novembre 2025, l'agence a durci le ton avec un rapport de 43 pages sur l'état de la menace visant les téléphones mobiles depuis 2015. Elle y décrit des interventions de plus en plus fréquentes auprès de personnes dont le smartphone a été compromis à des fins d'espionnage, et recommande, selon le compte rendu qu'en a fait le site PCGamesN, un VPN que l'utilisateur maîtrise lui-même.
Le scénario redouté a un nom : l'attaque de « l'homme du milieu ». Un pirate installe une borne qui porte le nom du café, ou s'interpose sur le vrai réseau, et voit passer tout ce qui n'est pas chiffré.
Il y a vingt ans, c'était un jeu d'enfant. Ethereal, l'outil d'analyse réseau devenu Wireshark en 2006, suffisait à lire les mots de passe envoyés en clair sur un réseau ouvert. Les tutoriels qui l'expliquaient pullulaient. C'est de cette époque que vient le réflexe du VPN systématique.
HTTPS partout : l'argument du camp sceptique
Le camp d'en face avance un chiffre. Dans un billet publié le 28 octobre 2025, l'équipe sécurité de Chrome rappelle que la part de navigations chiffrées en HTTPS est passée d'environ 30 à 45 % en 2015 à une fourchette de 95 à 99 % autour de 2020, avant de plafonner. Le cadenas est devenu la norme. Votre banque, votre messagerie, votre réseau social chiffrent déjà la conversation entre votre téléphone et leurs serveurs, Wi-Fi public ou pas.
Google a voulu boucher les derniers trous. Avec Chrome 154, annoncé pour octobre 2026, le réglage « Toujours utiliser des connexions sécurisées » devient actif par défaut pour les sites publics : le navigateur demande votre accord avant de charger une page non chiffrée. Les auteurs du billet expliquent pourquoi ces quelques pages restantes comptent, puisqu'une seule navigation en clair permet à un attaquant de la détourner et de charger des ressources qu'il contrôle. Ils précisent aussi que, lors des essais, ces avertissements concernaient nettement moins de 3 % des navigations.
Pour ce camp, la messe est dite. Le pirate du café voit que vous allez sur le site de votre banque, mais ne peut rien lire de ce que vous y faites. Payer un abonnement mensuel pour chiffrer une seconde fois ce qui l'est déjà, c'est mettre une ceinture par-dessus des bretelles.
Ce que le chiffrement des sites ne couvre pas
L'argument est solide, mais il a des angles morts.
Le premier tient au réseau lui-même. Sur une borne pirate, l'attaquant ne lit pas vos pages chiffrées, mais il voit les adresses des services que vous contactez, peut vous servir un faux portail de connexion qui réclame un e-mail ou un numéro de carte, et profite de chaque application mal conçue qui communique encore en clair. HTTPS protège le contenu d'une page, pas l'ensemble des échanges d'un téléphone qui compte des dizaines d'applications.
Le second tient aux réglages par défaut. Un smartphone qui se reconnecte tout seul à « Wifi-Gare » ou à « Hotel-Guest » peut le faire sur une borne qui a simplement copié ce nom. C'est précisément pour cette raison que l'ANSSI, dans sa fiche de décembre 2025, demande de désactiver le Wi-Fi quand il ne sert pas. Ce conseil-là ne coûte rien et vaut sans doute plus que bien des abonnements.
Un vpn wifi public déplace la confiance, il ne la supprime pas
Reste le point que les publicités oublient. Un VPN ne fait pas disparaître le risque, il le transfère. Tout votre trafic, au lieu de transiter en clair par la borne du café, transite chiffré jusqu'aux serveurs du fournisseur de VPN, qui voit alors ce que voyait la borne. Vous avez troqué un inconnu de passage contre une entreprise que vous payez. C'est souvent un bon échange, à condition de choisir cette entreprise avec soin.
C'est là que le discours de l'ANSSI est plus fin qu'on ne le croit. L'agence ne recommande pas n'importe quel VPN : son guide parle d'un service maîtrisé par votre organisation, et son rapport de 2025 insiste sur un outil que l'utilisateur contrôle. Une application gratuite et opaque, téléchargée au hasard dans une boutique d'applications, ne répond à aucun de ces critères. Un VPN gratuit doit bien se financer quelque part, et ce n'est pas toujours par la publicité.
Un VPN ne protège pas non plus contre l'hameçonnage, un faux site bien imité ou une application malveillante déjà installée. Il chiffre un tuyau. Il ne rend pas prudent.
Signe que le sujet reste de niche malgré le bruit marketing, la requête « vpn wifi public » ne pèse qu'environ 70 recherches mensuelles en France selon l'outil Haloscan. Les voyageurs se posent la question, mais rarement en ces termes.
Ce qu'il faut trancher
Pour l'usage courant, le VPN payant est une dépense dont la plupart des voyageurs peuvent se passer. Avec un Web chiffré à plus de 95 % et un Chrome qui avertit désormais par défaut avant d'ouvrir une page en clair, consulter ses mails ou ses réseaux sociaux sur le Wi-Fi d'un train n'expose plus grand-chose. La meilleure protection est gratuite : couper la connexion automatique aux réseaux connus, refuser tout portail qui demande des informations bancaires, et basculer sur la 4G ou la 5G de votre forfait pour les opérations sensibles comme un virement.
La réponse inverse reste la bonne pour trois profils. Les salariés qui accèdent à des données professionnelles doivent utiliser le VPN fourni par leur employeur, comme le demande l'ANSSI. Les journalistes, élus, avocats ou dirigeants, cibles privilégiées de l'espionnage décrit dans le rapport de novembre 2025, ont tout intérêt à un tunnel chiffré permanent. Enfin, ceux qui passent leur vie dans les hôtels et les aéroports, sans forfait data suffisant, y gagneront en tranquillité, à condition de payer un fournisseur réputé plutôt que d'installer le premier VPN gratuit venu.
La peur du Wi-Fi public vient d'un Web qui n'existe presque plus. Le bon réflexe, lui, n'a pas changé : ne rien faire de sensible sur un réseau que vous ne connaissez pas.
Vous voyez les choses autrement, ou vous voulez nous soumettre un autre duel numérique ? Écrivez-nous via la page contact.
FAQ